[지디넷코리아]
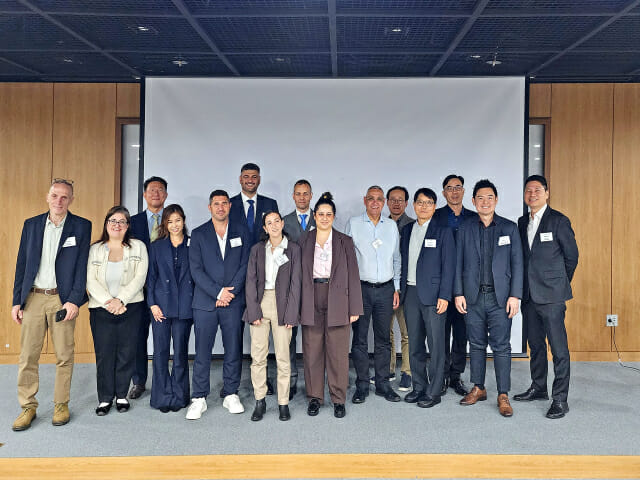
이스라엘 사이버보안 기업 7곳이 3일 경기 성남시에서 열린 ‘이스라엘-한국 사이버보안 포럼 2026’에 참가했다.
이들은 국가 사이버 방어, 인공지능(AI) 에이전트 보안, 양자안전 통신, 클라우드 보안, 아이덴티티 보안, 데이터 유출 방지, 보안 원격접속, 기밀 컴퓨팅 등 저마다의 기술력을 자랑했다. 파트너십을 통해 기술 도입, 공동 사업, 개념검증(PoC), 국내 시장 진출 가능성을 논의할 예정이다.
드림은 정부와 핵심 인프라 운영기관을 겨냥한 소버린 AI와 국가 사이버 방어 플랫폼을 소개했다. 민감한 데이터와 AI 인프라의 통제권을 유지한 채 국가 차원의 사이버 회복탄력성을 높이는 데 초점을 맞췄다.
주력 제품은 ▲정부 민감 데이터를 연계해 분석하는 ‘아틀라스’ ▲국가 공격 표면을 통합해 보여 주는 ‘스피어’ ▲취약점을 스스로 찾아 보완하는 에이전트형 보안 도구 ‘히어로’다.
히어로는 악성코드 역분석과 포렌식 조사, 선별부터 조치까지 이어지는 검증 과정을 자동화한다.
아틀라스는 흩어진 국가 데이터를 구조화된 지식으로 바꾸고, 정부가 통제하는 환경에서 AI 에이전트를 운영한다. 국가 정보, 재정, 보건, 공급망 분야에 사용된다. 온프레미스와 망분리 환경에서 운영해 초대형 클라우드 사업자 의존도를 줄이는 데 초점을 맞췄다. 사용 정보를 외부로 보내지 않고 외국의 통제도 받지 않는다. 국가 사이버보안 당국, 침해사고대응팀, 국방 기관이 주요 활용 분야다.
발표에 나선 알마 샬레브 솔루션 엔지니어는 최근 확인한 ‘PHP2셸(PHP2shell)’ 공격 사례를 소개했다. PHP2셸은 PHP 자체의 원격코드실행 취약점으로, 팔로알토네트웍스 방화벽 운영체제(PAN-OS)의 관리 화면을 노린 공격에 쓰였다.
샬레브 엔지니어는 취약점이 공개되고 사흘 만에 미국, 일본, 대만, 한국을 겨냥한 공격이 시작됐다고 설명했다. 공격자 도구에서는 중국산 거대언어모델(LLM) 두 종과 중국어 흔적이 나왔다고 짚었다.
이 공격 활동을 처음 보고한 곳은 드림그룹 소속 드림 리서치다. 드림은 자체 플랫폼 히어로를 이 연구에 썼다고 한다. 팔로알토네트웍스 유닛42도 공격 도구와 결과를 독립적으로 확인했다.
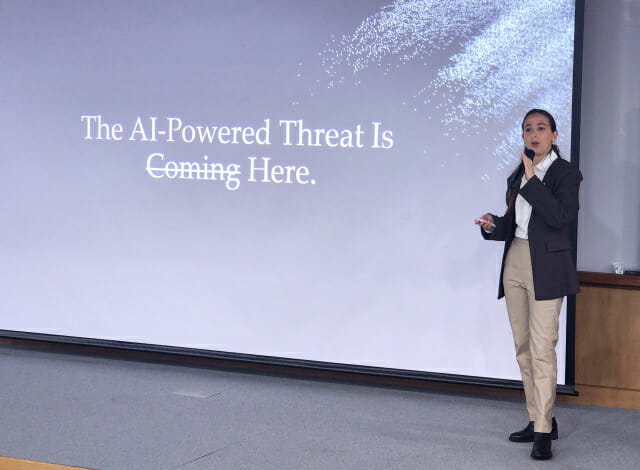
샬레브 엔지니어는 방화벽이 뚫리면 내부망까지 위험해진다며, 패치만으로는 부족하고 침해 흔적을 능동적으로 찾아야 한다고 강조했다. AI가 공격 준비 시간을 크게 줄인 만큼 AI 기반 방어로 맞서야 한다고 설명했다.
헤카 시큐리티는 양자키분배(QKD)와 양자내성암호(PQC) 오버레이를 결합한 양자 안전 통신 시스템을 소개했다.
기존 광섬유망으로 통신 구간에 암호키를 공급하는 방식이다. 통신 데이터를 먼저 탈취하고 훗날 양자컴퓨터로 푸는 ‘HNDL(Harvest Now, Decrypt Later)’ 위협에 대비하는 게 목표다.
지점 간 통신과 다중 사이트 네트워크를 지원하는 ‘셉터’ 제품군을 갖췄고, 허브 한 곳에서 여러 거점에 키를 공급하는 구성도 가능하다. 양자키분배 송신기와 수신기, PQC 오버레이, 키 관리 시스템을 1U 장비 하나에 담은 제품도 내놨다. 다크 파이버나 파장분할다중화(DWDM) 광섬유 환경에서도 운용할 수 있다.
PQC 오버레이는 미국 국립표준기술연구소(NIST) 기준에 맞췄고, 데이터 전송 경로를 건드리지 않는 대역 외 방식이다. 키 가용성이 99.999%에 달한다고 강조했다.
기존 암호화 장비를 대체하지 않고도 호환되는 시스템에 키를 공급할 수 있다. 통신사, 금융기관, 정부와 국방 기관이 주요 활용 분야다. 데이터센터, 보험사, 핵심 기반시설, 연구기관, 의료기관 등이 타겟이다.
헤카 시큐리티는 2018년 설립됐다. 지난해 6월에는 KT와 QKD 기술 협력을 발표했다. 통신사급 제품을 공급해 KT 인프라에 통합하는 게 주된 내용이다.
국내 파트너로는 한우머티리얼즈와 진인프라가 참여하고 있다. 2024년 2월에는 A 라운드에서 500만 달러(약 67억원)를 유치했고, 4월에는 이스라엘 통신사 베제크와 광섬유망 양자 보안 강화에 합의했다. 현재 국내 파트너와 기술 평가, 시험, 인증 절차 준비를 진행하고 있다.
모델리오는 데이터를 계산하는 도중에도 암호로 잠근 상태를 유지하는 ‘기밀 클라우드 플랫폼’ 기술을 설명했다. 2024년 설립했고 직원은 약 30명이다. 20건 이상의 특허와 특허 출원을 보유한 것으로 알려졌다.
일반적으로 데이터는 저장하거나 보낼 때만 암호로 잠그고, 계산할 때는 풀어야 한다. 이때 해킹 위험이 생긴다. 모델리오는 이 빈틈을 막는 기술을 내놨다.
플랫폼은 장비 안에 외부에서 들여다볼 수 없는 별도 공간을 만들어 데이터를 처리한다. 여기에 원격 증명이라는 기능을 더해, 승인된 장비와 프로그램만 쓰이는지 수학적 방법으로 확인한다. 데이터를 잠그는 암호키는 고객이 직접 관리한다.
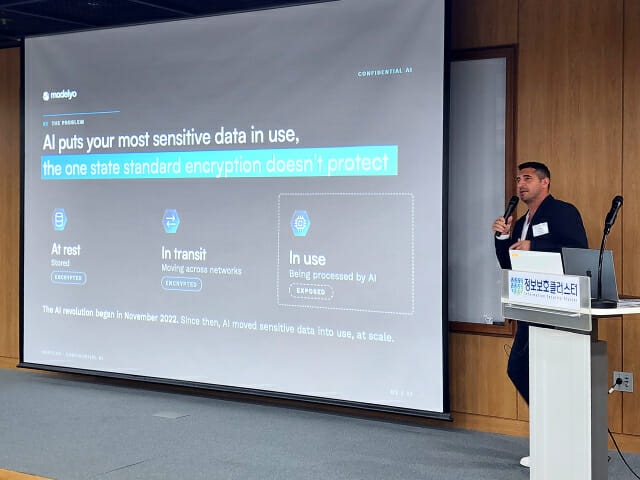
클라우드 운영자는 물론 모델리오도 이 공간을 들여다볼 수 없다. 검증은 60초 간격으로 이어지고, 이상이 감지되면 작업을 자동으로 다른 곳으로 옮긴다. 암호키는 고객이 자체 하드웨어보안모듈(HSM)이나 키 관리 서비스에 두며, 클라우드 사업자와 모델리오는 키를 갖지 않는다.
보호 범위는 프로그램 실행을 관리하는 도구인 쿠버네티스, 데이터베이스, 저장 공간, 네트워크 등이다. 데이터 보호 기능을 갖춘 AI용 특수 칩인 기밀 그래픽처리장치(GPU)가 지원되는 환경에서는 비공개 AI 추론도 할 수 있다. AI를 목적에 맞게 추가로 가르치는 미세 조정도 같은 환경에서 돌릴 수 있다.
기존에 쓰던 클라우드 플랫폼을 바꾸지 않아도 된다. 정부나 기관이 직접 통제하는 소버린 클라우드, 회사가 자기 서버실에서 직접 운영하는 온프레미스 방식에도 설치하도록 설계했다.
같은 환경을 여러 곳에 동시에 배포해 장애에 대비할 수도 있다. 클라우드 회사가 기본으로 주는 기밀 가상머신과 달리, 프로그램이 돌아가는 모든 단계를 통제하는 것을 목표로 한다. 주요 대상은 법과 규정이 엄격한 산업의 기업과 소버린 환경이다.
오카 시큐리티는 아마존웹서비스(AWS), 애저, 구글 클라우드의 보안 위험을 한곳에 모아 보여 주는 클라우드 네이티브 애플리케이션 보호 플랫폼(CNAPP)에 관해 발표했다.
사이드스캐닝 기술로 워크로드에 에이전트를 깔지 않고 자산, 설정 오류, 취약점, 계정 권한, 민감 데이터를 살핀다. 연결된 공격 경로를 분석해 악용 가능성이 큰 위험부터 조치하도록 돕는다.
AI 자산과 서비스를 식별하는 AI 보안 기능과 활동 정보를 더하는 런타임 센서도 갖췄다. 주요 활용 분야는 멀티클라우드를 운영하는 대기업과 보안관제 조직이다.
미국 연방정부 클라우드 보안 인증(FedRAMP) 중간 등급 인가와 SOC 2 타입 2 인증을 받았다.
길 게론 최고경영자(CEO)와 아비 슈아 최고혁신책임자가 공동 창업했다. 누적 투자 유치액이 6억 3000만 달러(약 8410억원)에 육박하고, 기업가치는 18억 달러(약 2조 4030억원)로 알려졌다.
지난해 11월 오라클 클라우드 마켓플레이스에 입점했다. 올해 3월 AWS와 전략적 협업 계약을 맺었다. 같은 달 위협 조사 에이전트와 런타임 AI 위협 탐지 기능을 공개했다. 5월에는 노터블 캐피털의 ‘라이징 인 사이버 2026’에 3년 연속 이름을 올렸다.
7월에는 AI로 만든 앱을 찾아내는 보안 기능과 AI 코드 보안 감사 도구를, 9월에는 글로벌 파트너 프로그램과 AI 기반 파트너 성공 플랫폼을 출시하는 등 광폭 행보를 보인다.
스크린스톱은 컴퓨터 화면으로 새는 정보를 막는 화면 데이터 유출 방지(DLP) 솔루션을 소개했다.
일반 웹캠과 단말 내 AI로 화면을 향한 스마트폰, 어깨너머로 엿보는 사람, 자리를 비운 PC를 감지한다. 위험을 감지하면 화면을 흐리게 하거나 잠그고 이벤트를 기록한다.
등록되지 않은 사람이 자리에 앉거나 카메라를 가리면 감지하고, 보호 프로그램을 끄면 화면을 잠근 뒤 자동으로 다시 켠다. 윈도와 맥OS에서 별도 그래픽처리장치(GPU) 없이 작동하며, 영상은 단말 안에서만 처리한다.
관리 콘솔로는 이벤트 발생 시각과 위협 유형만 보낸다. 증빙 화면은 관리자가 켠 경우에만 저장한다. 스마트폰 감지, 얼굴 인식, 어깨너머 엿보기, 자리 비움 감지를 에이전트 하나로 처리하는 4중 구조다. 기존 데이터 유출 방지 제품을 대체하지 않고 보완하는 게 목적이다. 콜센터와 업무 위탁(BPO), 금융 서비스가 주요 활용 분야다.
정책은 부서별로 감지 감도, 대응 방식(조용한 경보나 즉시 잠금), 주기적 화면 저장 여부를 달리 정할 수 있다. 이벤트는 쉼표로 구분된 값(CSV) 파일로 내보내거나 보안정보 및 이벤트 관리(SIEM) 시스템에 연동한다. 의료, 행정, 국방, 법률, 회계, 외주 개발 분야에서 활용하기 적합하다.
정부와 국방용으로는 망분리 환경에서 클라우드 없이 쓰는 구내 관리 콘솔을 제공한다. ISO 27001, 유럽연합 개인정보보호법(GDPR), 미국 의료정보보호법(HIPAA), 결제카드 데이터 보안 표준(PCI DSS)에 대응한다.
2016년 설립된 실버포트는 사람, 머신, AI 에이전트가 시스템에 접근하려는 순간 그 계정이 정당한지 확인해 비정상 접근을 막는 ‘런타임 아이덴티티 보안 플랫폼’을 소개했다.
전 세계 1000개 이상 조직이 이 플랫폼을 쓴다. 회사는 계정 탈취와 권한 상승, 측면 이동을 접근 요청 시점에 차단하는 데 초점을 맞췄다고 설명한다.
특허 기술인 런타임 접근 보호는 기존 인증 경로에서 접근 요청을 확인하고 권한을 부여하는 시점에 정책을 집행한다. 추가 인증, 적시 접근, 조건부 접근, 아이덴티티 방화벽 가운데 방식을 고를 수 있다. 첫 보호 적용까지 24시간이 걸리지 않는다고 설명한다.
관리자 비밀번호를 따로 보관하는 보관소 없이도 막강한 권한을 가진 관리자 계정을 보호할 수 있다. 기업이 쓰는 마이크로소프트 계정 관리 시스템인 액티브 디렉터리를 바꾸지 않아도 된다.
자율형 AI 에이전트와 모델 콘텍스트 프로토콜(MCP) 연계 도구를 도입하는 조직도 활용 대상이다.
AI 에이전트 보안 기능은 신원 관리 서비스, 클라우드, 소프트웨어서비스(SaaS)에 읽기 전용으로 연결해 승인받지 않은 에이전트까지 찾아 목록을 만든다. 에이전트마다 담당 직원과 접근 권한 경로를 이어 위험 점수를 매긴다.
MCP 클라이언트를 실버포트 게이트웨이로 돌려 세션마다 사람과 묶고, 도구 호출을 하나씩 검사해 막거나 통과시킨다. 구글 클라우드와 마이크로소프트 코파일럿 스튜디오의 에이전트에는 실행 전에 동작을 검사하는 통제를 적용하며, 민감한 작업은 사람의 승인을 받게 할 수 있다.
공동 창업자인 헤드 코베츠가 최고경영자(CEO), 야론 카스너가 최고기술책임자(CTO)를 맡고 있다. 누적 투자 유치액이 2억 2200만 달러(약 2960억원)이고, 하루 100억 건의 인증을 처리한다.
실버포트는 4월 센티넬원과 AI 시대의 아이덴티티 보호를 위한 전략적 제휴를 맺었다. 같은 달 AI 기반 의사결정 엔진을 만드는 텔아비브 스타트업 팹릭스 시큐리티를 인수했다. 6월에는 마이크로소프트 코파일럿 스튜디오로 만든 AI 에이전트에 실시간 신원 통제 기능을 붙였다.
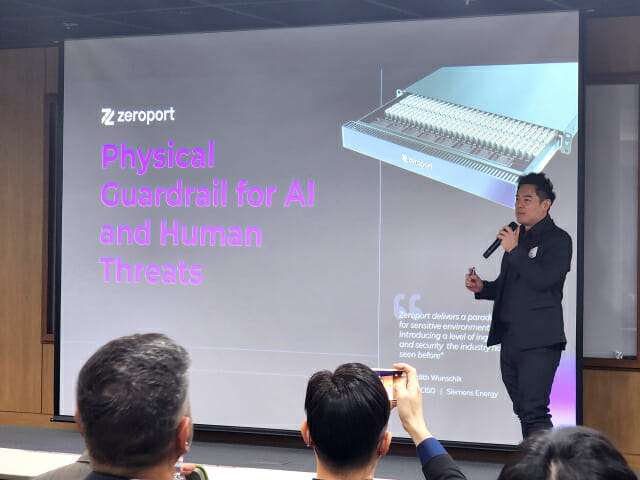
제로포트는 내부망과 원격 사용자 사이에 인터넷 프로토콜(IP) 연결을 만들지 않는 하드웨어 기반 원격접속 솔루션을 선보였다.
보통 원격 접속은 인터넷 길을 열어 두는데, 해커도 그 길로 들어올 수 있다. 제로포트는 길 자체를 없애는 쪽을 택했다.
제로포트 하드웨어 기반 원격접속 솔루션을 지나는 정보는 키보드와 마우스 입력, 출력 화면 영상뿐이다. 파일은 오갈 수 없다. 원격 접속자는 장비 너머 컴퓨터를 화면 영상으로만 보면서 조작한다.
‘팬텀 엔터프라이즈’는 핵심 칩 ‘팬텀 코어’를 쓴다. 한 대가 접속(세션) 수백 개를 동시에 처리하고, 장비를 쌓는 선반(랙) 하나에는 수천 개까지 담는다. 고장에 대비한 예비 장치(이중화)가 있고, 전원을 끄지 않고 부품을 바꿀 수 있다.
여러 대를 한곳에서 관리하는 기능도 갖췄다. 접속 한 건마다 팬텀 코어 하나가 전용 통로를 맡는다. 통로끼리 이어진 길이 없어서 다른 접속을 엿보거나 옆으로 넘어갈 수 없다.
‘팬텀 엣지’는 접속 통로가 몇 개뿐이다. 변전소, 시추 설비, 의원, 공장 제어반처럼 멀리 떨어진 곳에 두는 제품이다. 사람의 원격 작업과 인공지능(AI) 에이전트의 시스템 접속에 같은 보호 장치를 쓴다. 접속 녹화와 감사 로그도 제공한다. 지연시간 목표를 50밀리초(0.05초) 미만으로 제시한다.
공동 창업자인 조지프 거츠가 최고경영자(CEO), 라비 프리드먼이 최고기술책임자(CTO)를 맡고 있다. 2024년 중반 이스라엘 헤르츨리야에서 설립됐다. 올해 1월 시드 투자로 1000만 달러(약 133억원)를 유치했다.