[지디넷코리아]
1년 정도 된 것 같다. 정부기관의 소프트웨어 공급망 보안 담당자와 이야기를 나눈 적이 있는데, 요즘 정보보안 이슈가 발생하면 일단 SW 공급망 보안 부서로 넘기는 분위기가 있어 일이 너무 많다고 푸념했다.
무한대로 넓어지는 ‘공급망’ 침해사고?
개발사 기준으로는 SW 개발에 사용한 오픈소스나 라이브러리, 외부 서비스가 주요 공급망인데, 오픈소스가 또 다른 오픈소스를 사용한다면 그것 또한 개발사의 공급망에 포함된다.
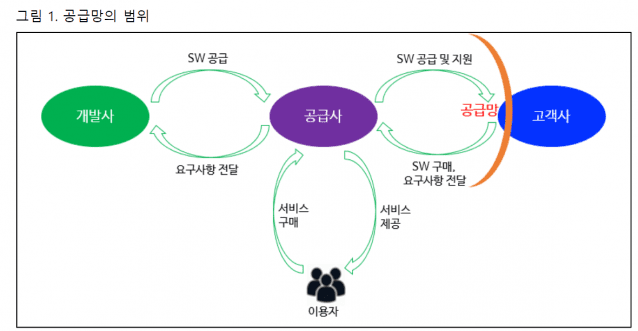
공급사의 공급망에는 개발사 공급망과 함께 SW 개발·배포와 연관된 개발사 IT 인프라가 포함되고, 공급사가 DNS나 클라우드 서비스를 사용한다면, 그것 역시 공급사의 공급망에 포함된다. 고객사(운영사)의 공급망에는 공급사 공급망과 함께 SW 제공과 연관된 공급사 IT 인프라, 그리고 고객사가 이용하는 다른 공급망이 포함된다. 특히, SW 공급망에는 SW 기반의 서비스가 포함되는 경우가 많은데, 이 서비스의 개발·운영을 위한 공급망이 존재하므로, SW 공급망은 공급망의 공급망으로 복잡하게 얽혀 있다.
이를 정리하면 다음과 같다.
-개발사 공급망: SW·서비스 개발을 위해 도입한 SW·서비스 + 개발사 도입 SW·서비스가 사용하는 SW·서비스
-공급사 공급망: 개발사의 공급망 + 개발사의 SW·서비스 개발·배포·운영 IT 인프라 + 공급사의 도입 SW·서비스 + 공급사 도입 SW·서비스가 사용하는 SW·서비스
-고객사 공급망: 공급사의 공급망 + 공급사의 SW·서비스 공급 IT 인프라 + 고객사의 도입 SW·서비스 + 고객사 도입 SW·서비스가 사용하는 SW·서비스
따라서, 공급망 어디선가 발생한 침해사고가 어떤 고객사의 공급망 침해사고가 될 가능성이 있다. 심지어 두세 개 공급망을 타고 일어나는 침해사고도 있어서, 이론적으로 공급망 침해사고의 범위는 예측하기 어려운 수준으로 넓어질 수 있다.
개발사의 공급망 보안 활동
SW 개발사 기준으로 보면, 외부 도입 SW·서비스가 주로 자체 공급망에 포함되지만, 이 SW를 구매한 고객사 기준으로 보면, 개발사 자체가 고객사 공급망의 일부이다. 개발사의 공급망 보안 활동에 ▲개발사 공급망 ▲개발 대상 SW·서비스 ▲SW 개발·배포·운영 인프라 및 ▲이와 연관된 업무·보안·내부 IT 인프라에 대한 보안 활동을 포함해야 하는 이유다.
개발사에서는 무엇보다도 취약점이 최소화된 SW·서비스를 개발하는 것이 중요하다. 아무리 전체적으로 공급망 보안이 잘 이뤄진다 하더라도 개발사가 취약점이 많은 SW·서비스를 개발한다면, 전체 공급망에서는 취약점이 계속 늘어날 수밖에 없다.
따라서, 개발부터 배포, 유지보수를 포함한 SW 개발 수명주기(SDLC: Software Development Life Cycle)에서의 보안 활동(Secure SDLC)과 SW 개발을 위해 외부에서 도입한 SW·서비스에 대한 검증은 기본적인 공급망 보안 활동이다. 또한, 출시 이후 SW에 대한 취약점 관리 및 선제적 대응, 제품 보안 사고 대응(Product Security Incident Response) 활동 역시 중요한 공급망 보안 활동에 포함된다.
여기서 빠뜨리면 안 될 것이 전통적으로 기업보안팀에서 해오던 IT 인프라 보안이다. 많은 공급망 공격이 개발·배포·운영 IT 인프라와 이와 연관된 회사 내부의 업무·보안·내부 IT 인프라를 통해 이뤄지므로, 공급망 보안에서 IT 인프라 보안의 중요성이 더 강조될 필요가 있다. 공급망 보안은 제품 보안뿐 아니라 제품과 업무 관련 IT 인프라 보안으로 뒷받침될 때 성공적으로 수행된다.
공급망 보안과 SBOM
이와 함께 공급망 보안의 대명사처럼 불리는 SW 구성명세서(SBOM: Software Bill of Materials)가 전체 공급망 보안에서 어떤 범위를 포괄하는지 살펴볼 필요가 있다.
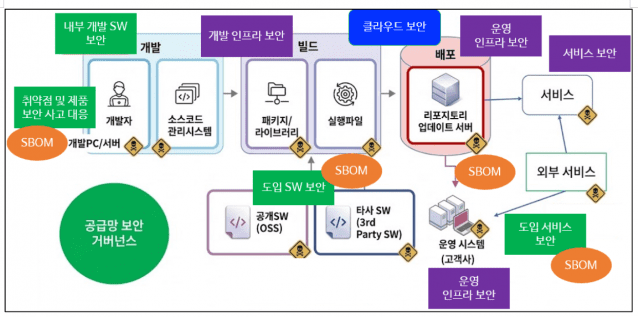
SBOM은 도입 SW·서비스를 검증할 때와 취약점이 발견되어 신속한 대응이 필요할 때 활용될 수 있다. SBOM이 일정 수준 이상으로 확산하여 SBOM 인프라가 구축되면 실효성이 높아질 것이다.
올해 6월, 정부는 ‘SW 공급망 보안 강화 로드맵’(2026.6.)을 발표하였다. SBOM 중심이었던 과거와 달리 SW 공급망 보안 전체를 다뤘다는 점에서 정부 정책이 이제 제 궤도에 올라선 것 같다. 그동안 공급망 보안의 핵심은 ‘제품·서비스 보안’(Product Security)이라는 점을 누누이 강조해 왔던 필자로서는 크게 환영한다.
그중에서도 ▲공급망 전 주기의 보안 내재화 지원 ▲보안 중심 개발 문화 정착은 제품 보안(또는 SW 보안) 분야의 핵심 활동인데, 우리나라에서는 잘 이뤄지지 못했다는 점에서 이번 공급망 보안 강화 로드맵을 통해 제대로 추진되기를 기대해 본다.
또한, 발견된 취약점에 대해서는 신속한 보안 패치가 관건인데, 일반적으로 개발사의 제품 보안 사고 대응팀(PSIRT)을 통해 해결되므로, 관련 내용을 보안 강화 로드맵의 일부로 넣으면 어떨까 한다. 앞서 살펴봤듯이 공급망 보안에서 IT 인프라 보안(기업 보안)의 역할 또한 다시 강조할 필요가 있다.
공급망 보안, 기업 보안, SSDF
지난해에 이어 올해도 한국인터넷진흥원(KISA)에서 운영하는 K-Shield SW 공급망 보안 강좌에서 강의했다. IT 보안, IT 운영, SW 개발, 컨설팅, 감사, 영업 등 필자가 강의한 교육 프로그램 중 가장 다양한 직무의 수강생이 참여한 것 같다. 정원이 20여 명밖에 되지 않는데 말이다.
그만큼 공급망 보안이 다양한 기업 직무와 연관된다고 볼 수 있고, 아직 공급망 보안 업무가 각 직무에 구체적으로 정의되지 않았다는 의미로도 해석할 수 있다. 그래서 강의에서는 공급망 보안 거버넌스를 포함해 개발사·공급사·고객사 관점에서 수행할 공급망 보안 활동을 설명하면서, 특히 기업보안팀에서 해야 할 공급망 보안 활동을 강조한다.
미국 국립표준기술연구소(NIST)의 ‘안전한 SW 개발 프레임워크’(SSDF: Secure Software Development FRAMEwork)도 필자가 공을 들이는 부분이다. SSDF는 SDLC에서의 보안 활동을 구체적으로 기술하고, 다양한 예시를 들어 놓아서 개발 경험이 좀 있으면 그리 어렵지 않게 이해할 수 있다. SSDF를 활용하여 공급망 보안 사고를 분석해 보면, 공급망 보안 활동에 대한 이해를 높이고 개별 기업에 적합한 구체적인 공급망 보안 활동을 도출하는 데 도움이 된다.
공급망 보안을 업무로 구체화해야
이제 공급망 보안을 단지 ‘글로벌 컴플라이언스’로 이해하는 것을 넘어 각 기업이 정보자산을 보호하기 위해 개발사·공급사·고객사로서 어떤 보안 활동을 해야 할지 구체화할 필요가 있다. 이미 해온 보안 활동, 기존 활동을 확대할 부분, 새롭게 해야 할 활동도 있을 것이다. 적절한 공급망 보안 거버넌스를 수립하고, 관련 활동을 식별하여 관련 부서와 예산, 인력을 배정한 뒤, 계획과 실행, 점검이 이뤄져야 기업의 업무로 작동한다. 2027년 사업계획을 수립하면서, 공급망 보안에 관한 계획도 세워야 할 때가 아닌가 싶다.