[지디넷코리아]
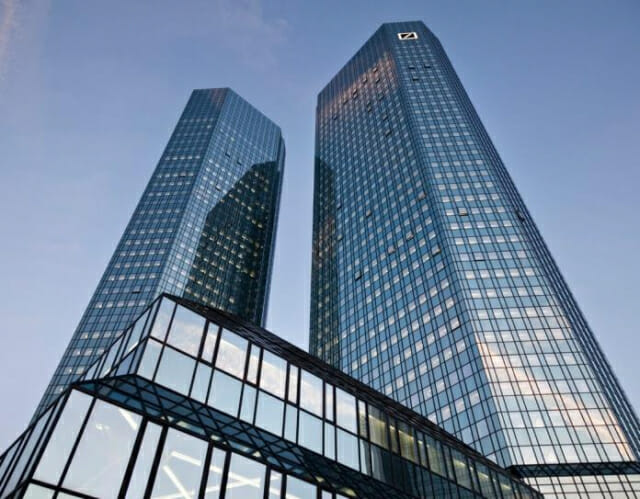
교도통신이 참여한 국제 탐사 보도에서 유럽 금융 대기업 도이체뱅크가 2017년 중국에 기반을 둔 해커 그룹 ‘APT10’의 사이버 공격을 받았으며, 정보기술(IT) 인프라 관련 정보가 유출됐을 가능성이 제기됐다.
교도통신은 이 같은 내용을 20일 단독 보도했다.
보도에 따르면 도이체뱅크 내부문서는 “해커가 침입해도 그 활동을 파악하기 어렵다”는 내용이 포함됐다. IT 인프라 감시 체계가 부실했다는 의미로 풀이된다. 관련 문서는 기밀문서와 이메일 등 1500만건이 넘는다.
도이체뱅크는 2017년 9월 IT 인프라 운영과 관리를 위탁한 미국 DXC테크놀로지(DXC)로부터 그룹 정보에 영향을 줄 수 있는 사이버 공격 통지를 받았다. 내부문서에는 도이체뱅크 관련 파일 용량과 맞먹는 데이터가 DXC 네트워크에서 공격자가 사용한 것으로 의심되는 시스템으로 전송됐다고 적혀 있다.
APT10은 중국 정부의 지원을 받는 해킹 조직이다. 주로 피싱 이메일과 취약점을 이용한 표적 공격으로 침투한 뒤 장기간 탐지를 피하며 정보를 빼냈다. 2017년에는 미국과 유럽의 여러 기업이 공격을 받았고, 특히 금융 분야 피해 사례가 잇따라 확인됐다.
도이체뱅크는 2017년 이후 사이버 보안 대책을 강화해 왔다. 2018년에는 보안 인프라 투자를 늘리고 IT 시스템 모니터링 체계를 개선하는 조치를 취한 것으로 알려졌다. 내부 문서는 당시 대응이 충분하지 않았음을 방증한다.