[지디넷코리아]
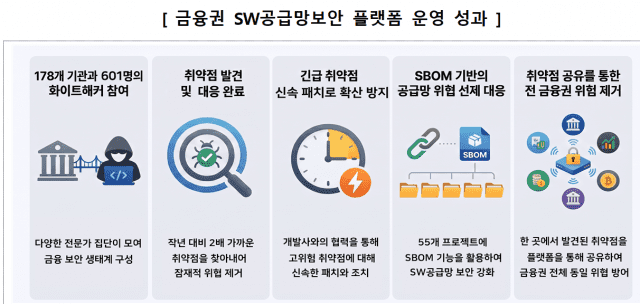
금융보안원(원장 박상원, 이하 금보원)이 올 2월 6일 운영을 시작한 ‘금융권 SW공급망보안 플랫폼’에 21일 현재 178개 금융회사가 참여하고 있는 것으로 나타났다.
이 플랫폼은 SW 공급망 보안 위협에 대한 금융권의 체계적인 공동 대응을 지원한다. 금융회사와 화이트해커, SW 개발사가 참여해 구축했다. 특히 ‘금융권 SW공급망보안 플랫폼’은 취약점 발굴(화이트해커)-검증(금융보안원)-패치개발(개발사)-조치(금융회사)의 전 과정을 하나로 연계했다.
21일 금보원에 따르면, 플랫폼 운영 이후 참여 금융회사를 대상으로 총 1316건의 취약점 조치요청을 발송했다. 금융권 SW 공급망 취약점을 사전에 제거하는 실질적 대응체계로 자리 잡았다는게 금보원 판단이다.
최근 AI 활용 확산으로 취약점 발굴의 양과 속도가 빠르게 증가, 발견된 취약점을 체계적으로 관리하고 조치까지 신속히 연계하는 체계의 중요성이 더욱 커졌다. 사이버 공격 역시 금융회사에 대한 직접 공격뿐 아니라 금융회사가 공통으로 사용하는 상용 SW·오픈소스 등 SW공급망의 취약한 지점을 노리는 형태로 확대하는 추세다.
특히 하나의 SW취약점이 동일 SW를 사용하는 다수 금융회사에 영향을 미칠 수 있는데, 근본적인 조치는 개발사 패치에 좌우, 개별 금융회사의 자체 대응만으로는 한계가 있는 실정이다. 금보원은 “현재 화이트해커 601명과 31개 개발사가 함께 참여해 취약점 발굴부터 패치 및 조치까지 각 단계에서 협력하고 있다”고 설명했다. 이어 “화이트해커의 활발한 취약점 제보와 개발사의 적극적인 협조를 바탕으로, 취약점 제보건수는 전년 대비 약 2배 증가하고 패치 개발 요청 건수도 전년 대비 5.7배 증가했다”고 덧붙였다.
한편, 금융보안원은 SW에 포함된 오픈소스 등 구성요소와 취약 여부를 사전에 확인할 수 있게 SBOM 관리 기능도 제공 중이다. SBOM(Software Bill of Materials, 소프트웨어 구성명세서)은 SW를 구성하는 오픈소스·라이브러리 등의 목록과 버전 정보를 담은 명세서를 말한다.
현재 55개 프로젝트에서 활용 중이며, 국내외 약 35만 건의 CVE 취약점 정보를 SBOM과 연계해 SW 개발·도입·배포 전 보안성을 확인하고, 운영 중 신규 취약점의 영향을 신속하게 파악할 수 있도록 지원했다.
향후 금융보안원은 정부의 취약점 발굴·신속 대응 및 SBOM 기반 공급망 관리 방향인 ‘SW 공급망 보안 강화 로드맵’과 연계, 금융권의 SW공급망 보안 플랫폼을 지속 발전시켜 나갈 예정이다.
박상원 금융보안원장은 “SW 취약점 공개 이후 실제 악용까지 대응할 수 있는 시간이 짧아지고 있어, 취약점을 얼마나 빨리 찾느냐 뿐 아니라 조치까지 얼마나 신속하게 연계하느냐가 더욱 중요해지고 있다”면서 “AI 확산으로 제보 취약점도 크게 늘고 있는 만큼, 금융회사와 화이트해커, 개발사가 함께하는 공동 대응체계를 통해 이를 빠짐없이 관리하고 신속히 조치해 안전한 전자금융거래 환경 조성에 기여하겠다”고 밝혔다.